 sinra
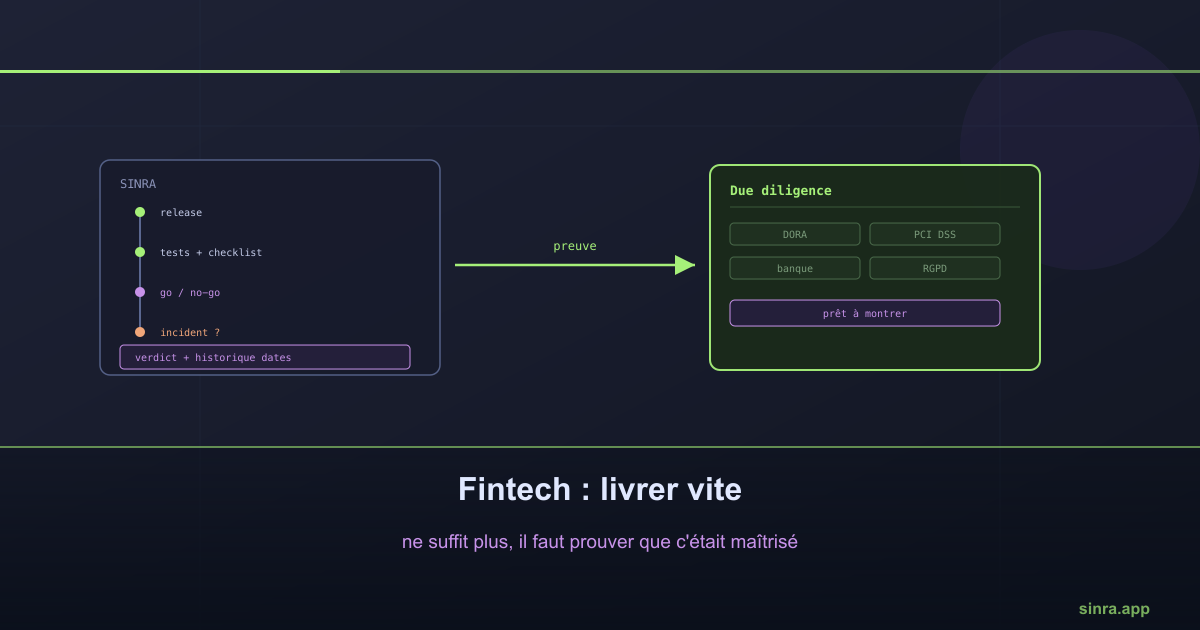
Fintech : livrer vite ne suffit plus, il faut prouver que c'était maîtrisé
DORA, PCI DSS, due diligence bancaire : les fintech doivent désormais démontrer, pas seulement affirmer, comment chaque mise en production a été spécifiée, testée, validée et gérée en cas d'incident.
Une banque partenaire envoie son questionnaire de due diligence annuel. Un grand client demande, avant de signer, comment les incidents de production sont gérés. Un régulateur veut voir la chaîne de décision derrière une mise en production précise. Dans chacun de ces cas, l’équipe sait qu’elle a fait les choses sérieusement : les tests ont tourné, la review a eu lieu, l’incident a été résolu. Mais retrouver la preuve, formalisée et datée, prend des jours de recherche entre des tickets fermés, des messages Slack noyés dans l’historique et des documents jamais mis à jour.
Rassurer ne se résume plus à livrer vite
Une fintech vit de la confiance que lui accordent ses partenaires bancaires, ses clients et ses régulateurs. Livrer vite reste nécessaire : la concurrence ne ralentit jamais. Mais cette vitesse ne suffit plus à elle seule. Due diligence d’une banque partenaire, questionnaire de sécurité d’un grand client, exigences de gestion des incidents : tôt ou tard, chaque fintech doit montrer comment elle gère ses changements et ses incidents, pas seulement affirmer qu’elle le fait bien. Une équipe qui ne peut produire cette preuve perd du temps commercial précieux à chaque cycle de vente, et de la crédibilité à chaque audit.
Des preuves éparpillées, jamais centralisées
Sans outil adapté, ces preuves existent, mais nulle part de façon exploitable. Un ticket Jira raconte ce qui a été développé. Un message Slack raconte pourquoi une décision go ou no-go a été prise, puis disparaît dans le flux de la conversation. Un document partagé liste les critères de validation d’une release, mais n’est jamais mis à jour une fois signé. Aucun de ces artefacts n’est relié aux autres : retrouver la chaîne complète entre une fonctionnalité, ses tests, sa validation de mise en production et l’incident éventuel qui a suivi demande de recouper trois outils qui n’ont jamais été pensés pour parler entre eux.
Cette dette ne coûte rien au quotidien. Elle coûte cher au moment précis où une banque partenaire, un client ou un régulateur la demande, avec un délai de réponse compté en jours, pas en semaines.
Les enjeux réglementaires auxquels les fintech font face
Les fintech n’ajoutent pas cette rigueur par choix, elle leur est imposée par un environnement réglementaire de plus en plus exigeant :
- DORA (Digital Operational Resilience Act) impose aux établissements financiers, et par extension à leurs prestataires technologiques, une gestion rigoureuse des changements et des incidents informatiques, avec des délais de notification stricts.
- PCI DSS encadre toute organisation qui traite des données de paiement, avec des exigences précises sur le contrôle des changements et la traçabilité des accès.
- La due diligence bancaire reste, en pratique, le filtre le plus concret : avant qu’un établissement financier n’intègre une fintech comme partenaire ou fournisseur, il évalue sa capacité à documenter ses processus de développement et d’incident.
- Les questionnaires de sécurité clients, de plus en plus standardisés, demandent les mêmes preuves sous une autre forme : qui a validé quoi, quand, et avec quelles conséquences en cas de problème.
Aucun de ces cadres n’impose un outil précis. Tous demandent, au fond, la même chose : pouvoir reconstituer sans effort la chaîne entre une décision de mise en production et ses conséquences.
Ce que Sinra apporte à cette équation
Sinra ne constitue pas une certification et ne garantit pas à lui seul la conformité à une réglementation comme DORA ou PCI DSS. Ce qu’il fait : structurer et documenter les processus de développement et de gestion des incidents, pour que la preuve existe déjà quand on la demande.
- Des releases contrôlées. Chaque release regroupe ses fonctionnalités, ses tests et sa checklist de mise en production, au même endroit, dès le départ.
- Des décisions go / no-go traçables. Critères d’évaluation, verdict et historique pour chaque étape de validation, remplaçant le message Slack qui disparaît par une décision qui reste consultable des années plus tard.
- Une gestion d’incident structurée. Postmortems sans blâme, actions correctives suivies jusqu’à leur résolution, temps de résolution calculé automatiquement : la gestion des incidents devient elle-même une preuve de maîtrise, pas un angle mort.
- Un historique exploitable. Décisions de planning, validations et incidents restent reliés aux cycles et releases concernés, formant une chaîne reconstituable sans recherche manuelle.
- Hébergement en France, RGPD. Toutes les données sont stockées sur des serveurs européens, en France, sans dépendance à des hyperscalers cloud non européens.
Ce qu’il faut retenir
La confiance qu’une fintech inspire à ses partenaires bancaires, ses clients et ses régulateurs ne se décrète pas, elle se documente, décision après décision. Les équipes qui reconstruisent cette documentation à la demande, entre tickets, messages et fichiers épars, la paient en délais de réponse et en crédibilité. En reliant releases, validations et incidents dans un seul système dès le premier jour, Sinra transforme cette course contre la montre en un historique déjà prêt à être montré.
Prêt à Transformer Votre Gestion de Projet ?
Appliquez ces insights avec Sinra - la plateforme unifiée pour les équipes modernes.
Commencer l'Essai Gratuit