 sinra
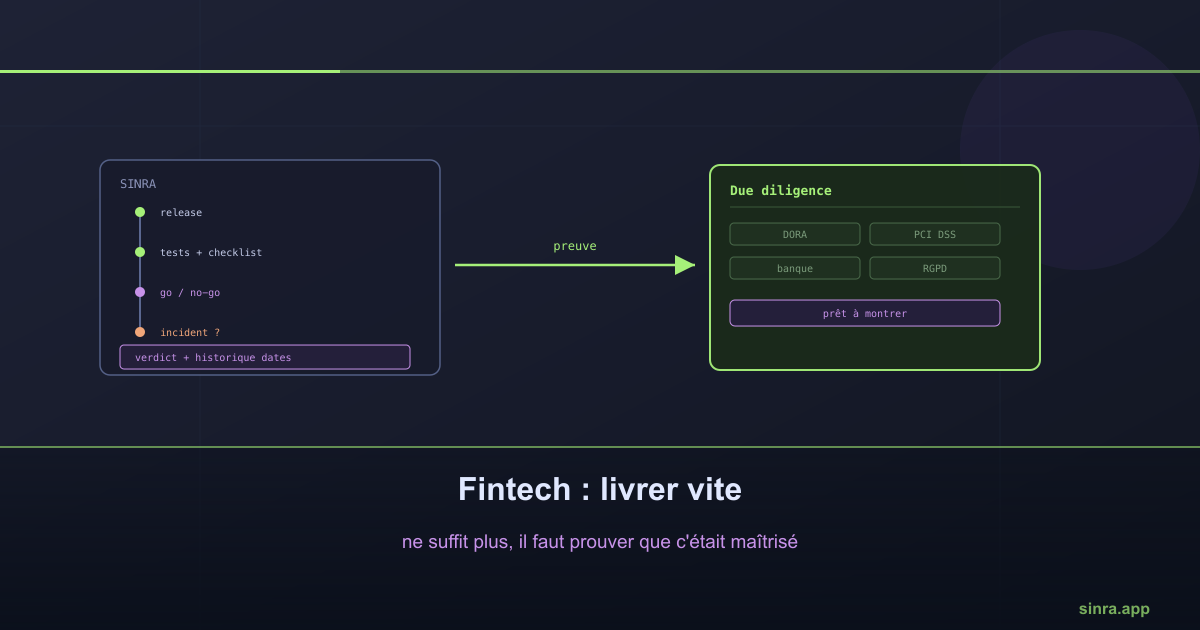
Fintech: entregar rápido ya no basta, hay que demostrar que estaba controlado
DORA, PCI DSS, due diligence bancaria: las fintech deben ahora demostrar, no solo afirmar, cómo se especificó, probó, validó y gestionó cada release en caso de incidente.
Un banco socio envía su cuestionario de due diligence anual. Un gran cliente pregunta, antes de firmar, cómo se gestionan los incidentes de producción. Un regulador quiere ver la cadena de decisión detrás de un release concreto. En cada caso, el equipo sabe que hizo las cosas con seriedad: los tests se ejecutaron, la revisión tuvo lugar, el incidente se resolvió. Pero encontrar la prueba, formalizada y fechada, exige días de búsqueda entre tickets cerrados, mensajes de Slack perdidos en el historial y documentos que nunca se actualizaron.
Tranquilizar ya no se reduce a entregar rápido
Una fintech vive de la confianza que le otorgan sus bancos socios, sus clientes y sus reguladores. Entregar rápido sigue siendo necesario: la competencia nunca se detiene. Pero esa velocidad ya no basta por sí sola. La due diligence de un banco socio, el cuestionario de seguridad de un gran cliente, los requisitos de gestión de incidentes: antes o después, toda fintech debe mostrar cómo gestiona sus cambios e incidentes, no solo afirmar que lo hace bien. Un equipo que no puede producir esa prueba pierde tiempo comercial valioso en cada ciclo de venta, y credibilidad en cada auditoría.
Pruebas dispersas, nunca centralizadas
Sin la herramienta adecuada, estas pruebas existen, pero en ningún sitio de forma utilizable. Un ticket de Jira cuenta qué se desarrolló. Un mensaje de Slack cuenta por qué se tomó una decisión go o no-go, y luego desaparece en el flujo de la conversación. Un documento compartido lista los criterios de validación de un release, pero nunca se actualiza una vez firmado. Ninguno de estos artefactos se vincula con los demás: reconstruir la cadena completa entre una funcionalidad, sus tests, su validación de release y el incidente que pudo seguir exige cruzar tres herramientas que nunca se pensaron para hablar entre sí.
Esta deuda no cuesta nada en el día a día. Se paga de golpe, justo en el momento en que un banco socio, un cliente o un regulador la pide, con un plazo de respuesta contado en días, no en semanas.
Los retos regulatorios a los que se enfrentan las fintech
Las fintech no eligen añadir este rigor: lo reciben desde fuera, por un entorno regulatorio cada vez más exigente:
- DORA (Digital Operational Resilience Act) exige a las entidades financieras, y por extensión a sus proveedores tecnológicos, una gestión rigurosa de los cambios e incidentes informáticos, con plazos de notificación estrictos.
- PCI DSS regula a cualquier organización que trate datos de pago, con requisitos precisos sobre el control de cambios y la trazabilidad de accesos.
- La due diligence bancaria sigue siendo, en la práctica, el filtro más concreto: antes de incorporar a una fintech como socio o proveedor, una entidad financiera evalúa su capacidad de documentar sus procesos de desarrollo e incidentes.
- Los cuestionarios de seguridad de clientes, cada vez más estandarizados, piden las mismas pruebas en otra forma: quién validó qué, cuándo, y con qué consecuencias en caso de problema.
Ninguno de estos marcos impone una herramienta concreta. Todos exigen, en el fondo, lo mismo: poder reconstruir sin esfuerzo la cadena entre una decisión de release y sus consecuencias.
Qué aporta Sinra a esta ecuación
Sinra no constituye una certificación ni garantiza por sí sola el cumplimiento de una normativa como DORA o PCI DSS. Lo que hace: estructurar y documentar los procesos de desarrollo y gestión de incidentes, para que la prueba ya exista cuando se pide.
- Releases controlados. Cada release agrupa sus funcionalidades, sus tests y su checklist de puesta en producción, en un solo lugar, desde el principio.
- Decisiones go / no-go trazables. Criterios de evaluación, veredicto e historial para cada etapa de validación, sustituyendo el mensaje de Slack que desaparece por una decisión consultable años después.
- Gestión de incidentes estructurada. Postmortems sin culpa, acciones correctivas seguidas hasta su resolución, tiempo de resolución calculado automáticamente: la gestión de incidentes se convierte en una prueba de control en sí misma, no en un punto ciego.
- Un historial utilizable. Decisiones de planificación, validaciones e incidentes permanecen vinculados a los cycles y releases correspondientes, formando una cadena reconstruible sin búsqueda manual.
- Alojamiento en Francia, RGPD. Todos los datos se almacenan en servidores europeos, en Francia, sin dependencia de hyperscalers cloud no europeos.
Qué hay que recordar
La confianza que una fintech inspira a sus bancos socios, sus clientes y sus reguladores no se declara, se documenta, decisión tras decisión. Los equipos que reconstruyen esta documentación a petición, entre tickets, mensajes y archivos dispersos, lo pagan en plazos de respuesta y credibilidad. Al vincular releases, validaciones e incidentes en un solo sistema desde el primer día, Sinra convierte esa carrera contra el reloj en un historial ya listo para mostrarse.
¿Listo para Transformar su Gestión de Proyectos?
Aplique estos insights con Sinra, la plataforma unificada para equipos modernos.
Iniciar Prueba Gratuita